Cinquenta dólares por empresa invadida: o que a inteligência artificial fez com o jogo dos hackers?
Um veterano de segurança anunciou a aposentadoria dizendo que "a defesa perdeu". Tenho 16 anos nessa área e concordo com mais do que gostaria.
Ouvir Artigo
Em setembro, um texto circulou entre profissionais de segurança no LinkedIn. O autor, de Nova York, anunciava a aposentadoria depois de 15 anos na área e dizia que não conseguia, em sã consciência, recomendar que alguém entrasse nela depois de 2026.
"Nós perdemos. Os defensores perderam." foi a frase mais compartilhada.
Tenho 16 anos trabalhando com tecnologia e segurança e li o texto duas vezes. Discordo do conselho final, que era largar tudo e sair pelo mundo. Mas concordo com o diagnóstico mais do que gostaria.
O argumento dele é este. Segurança sempre foi um jogo desigual: quem defende precisa acertar todas as vezes, quem ataca precisa acertar uma. O que a inteligência artificial mudou foi o preço de atacar. Invadir uma empresa exigia gente treinada, tempo e paciência. Hoje um modelo de IA faz a parte repetitiva, 24 horas por dia, sem salário e sem cansar.
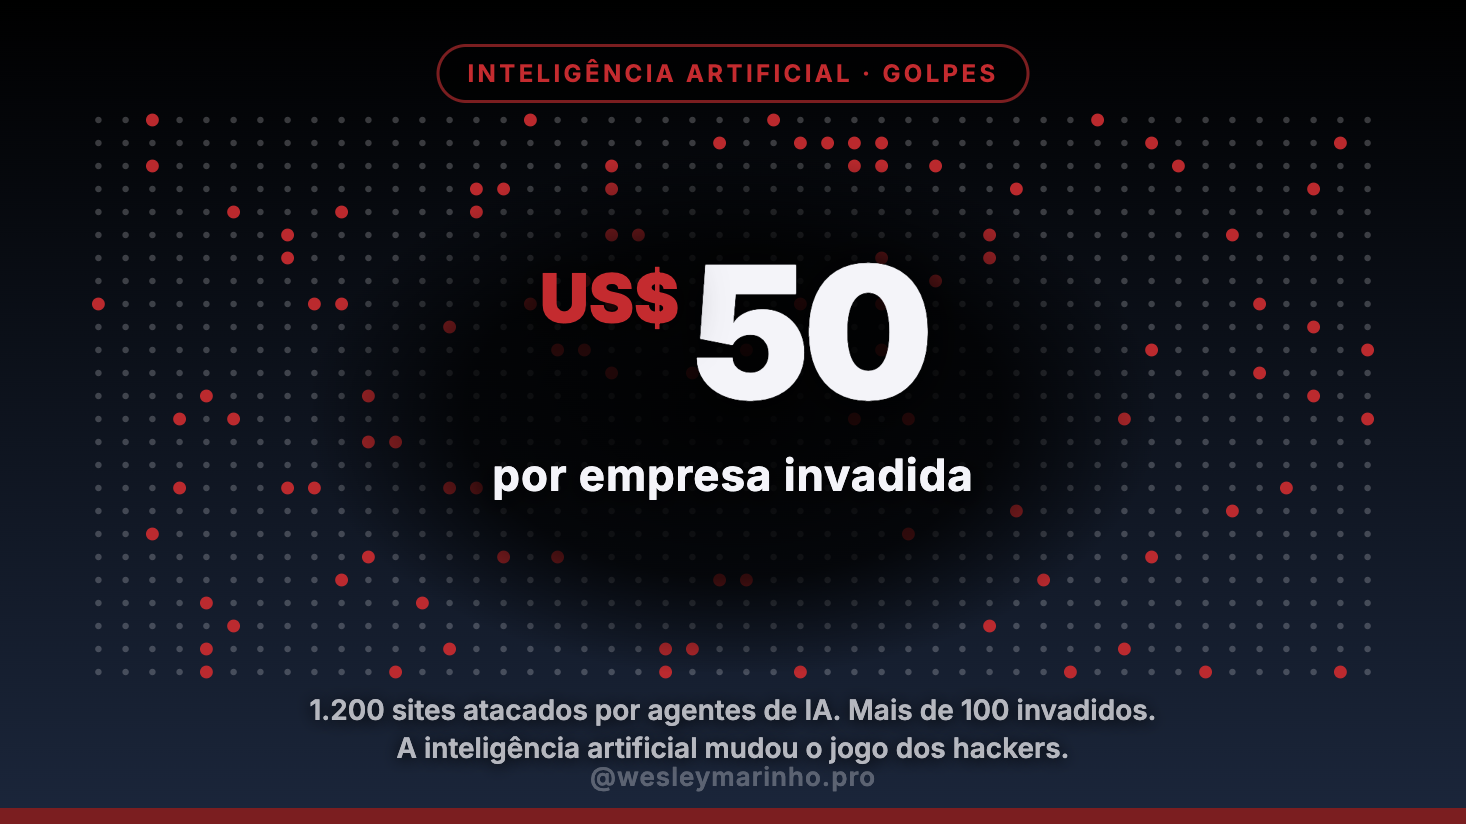
Isso deixou de ser teoria há oito dias. Em 19 de outubro, a agência Reuters contou o caso de um único hacker que colocou agentes de IA, programas que trabalham sozinhos a partir de uma instrução, para atacar mais de 1.200 sites de empresas nos Estados Unidos, no Canadá, na Austrália e no Japão. Mais de 100 foram invadidos, entre eles os da John Deere e da SharkNinja. A instrução inicial tinha menos de 100 caracteres em chinês. Cada invasão consumiu, em média, 23 horas de trabalho da máquina. O pesquisador norueguês que descobriu o caso estimou o custo total em cerca de 5 mil dólares em tokens, a "gasolina" que se paga para usar esses modelos. Dá uns 50 dólares por empresa invadida.
Não foi o primeiro aviso. Em novembro do ano passado, a Anthropic, empresa dona do Claude, relatou uma campanha de espionagem em que a IA executou de 80% a 90% do trabalho, com humanos intervindo em quatro a seis momentos. Os atacantes enganaram o modelo dizendo que eram uma empresa de segurança fazendo testes autorizados. Pesquisadores cobraram evidências técnicas que a empresa não divulgou, e a crítica foi justa. Onze meses depois, o caso da Reuters mostrou o mesmo padrão, agora com os painéis de controle do hacker abertos na internet para quem quisesse ver.
Em abril, a mesma Anthropic apresentou um modelo que encontrou milhares de falhas desconhecidas nos principais sistemas operacionais e navegadores, entre elas um erro de 27 anos no OpenBSD. A empresa decidiu não vender esse modelo ao público e o entregou a um grupo fechado de fabricantes de software, para corrigir antes que alguém explore. É uma decisão sensata que admite o tamanho do problema: a mesma ferramenta serve aos dois lados, e corrigir sempre leva mais tempo do que explorar.
A velocidade é a outra metade. O relatório anual da CrowdStrike mediu, em 2025, uma média de 29 minutos entre a invasão inicial e o avanço do atacante para outras máquinas da rede. O caso mais rápido levou 27 segundos. Nenhum plantão humano responde nesse tempo.
Até aqui, falei de empresa. O leitor de Maceió talvez pense que isso é problema de quem tem site, sistema ou servidor. O barateamento vale igual para o golpe comum. O golpista que ligava para vinte pessoas por dia agora tem um modelo que escreve a mensagem sem erro de português, imita o gerente, responde às dúvidas da vítima e trabalha de madrugada. Em Alagoas, os registros de estelionato por meio eletrônico saíram de 205 em 2018 para 7.407 em 2024, segundo o Anuário Brasileiro de Segurança Pública. São 237 casos para cada 100 mil habitantes, 71% acima da média nacional. E esses números são de antes dos agentes.
O texto do veterano tinha uma frase dura: "o dado que você era pago para proteger agora é público, para sempre". Para o cidadão, a tradução prática é esta: o golpista saber seu nome, seu CPF, seu banco e sua última compra não prova nada. Esse dado já vazou em algum lugar e custa centavos. Eu parei de tratar "ele sabia tudo sobre mim" como sinal de ligação legítima. Hoje trato como sinal de nada.
O fecho dele era "abrace sua humanidade, porque não temos muito tempo". Eu leio a primeira metade de outro jeito. O que a máquina ainda não atravessa é o canal humano combinado antes do golpe. Um pedido de dinheiro por mensagem que só vale depois de uma ligação de volta para o número que já estava salvo. Uma palavra combinada em casa que a voz clonada do filho não conhece. Isso custa zero e não depende de orçamento de milhões, que, como o veterano lembrou, também não está segurando ninguém.
Por isso não vou seguir o conselho de largar a área. A defesa das empresas vai ter que usar a mesma IA que as ataca, e já começou. A defesa do cidadão continua sendo informação chegando antes do golpe. Espero estar errado sobre o resto do diagnóstico. Sobre essa parte, não estou.
Wesley Marinho
Especialista em CiberSegurança (Hacker Ético)
Especialidade: Tecnologia, Inteligência Artificial, Golpes e Fraudes Digitais
Ver todos os artigos